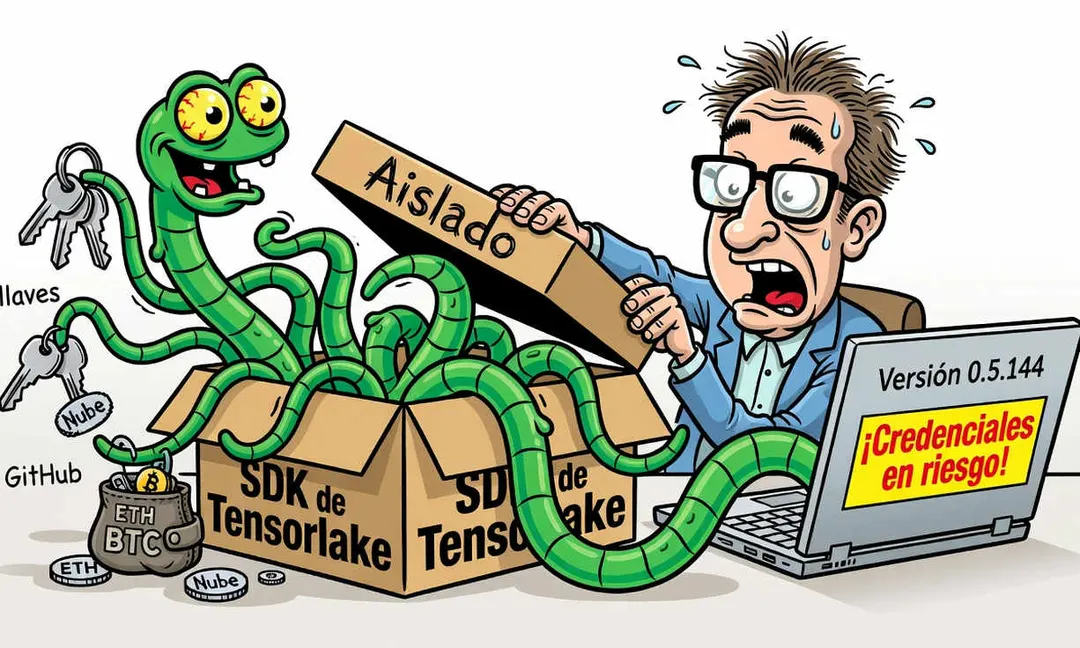
Вредоносный SDK Tensorlake в npm крал криптокошельки и ключи
- —Заражённая версия 0.5.144 пробыла в npm 11 минут, пакет скачивают около 12 000 раз в неделю
- —Червь искал криптокошельки, пароли браузеров, токены GitHub Actions и облачные ключи
- —Код выполнялся при установке вне песочницы Tensorlake и наследовал права процесса
- —При отзыве украденного токена GitHub червь мог удалить домашний каталог пользователя
Почему важно: Разработчикам, ставившим SDK 8 октября, стоит проверить системы и перевыпустить скомпрометированные ключи и кошельки.
Источник: DiarioBitcoin