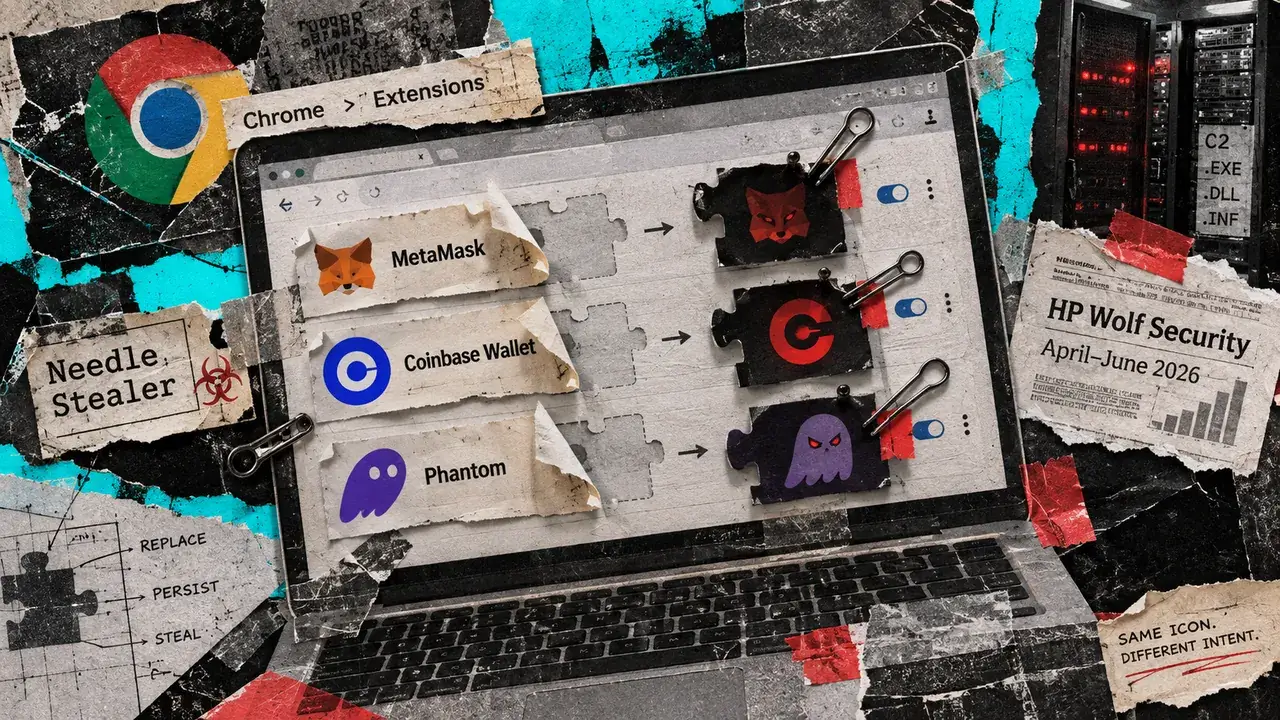
Фейковый ИИ-криптосоветник подменяет кошельки в браузере
- —Малварь искала расширения по 32-символьным ID: MetaMask, Phantom, Trust Wallet, Coinbase Wallet, OKX, Tonkeeper
- —Подписанный OLEView обходил SmartScreen, полезная нагрузка пряталась в DLL iviewers.dll
- —Подменное расширение подключалось к C2-серверу и собирало логины и пароли через фейковые экраны
- —HP не раскрыла число жертв и объём украденных средств
Почему важно: Атака бьёт по самым популярным кошелькам через легитимные подписи и рекламу, поэтому пользователям стоит проверять расширения и не запускать сторонние «ИИ-трейдеры».
Источник: CryptoSlate