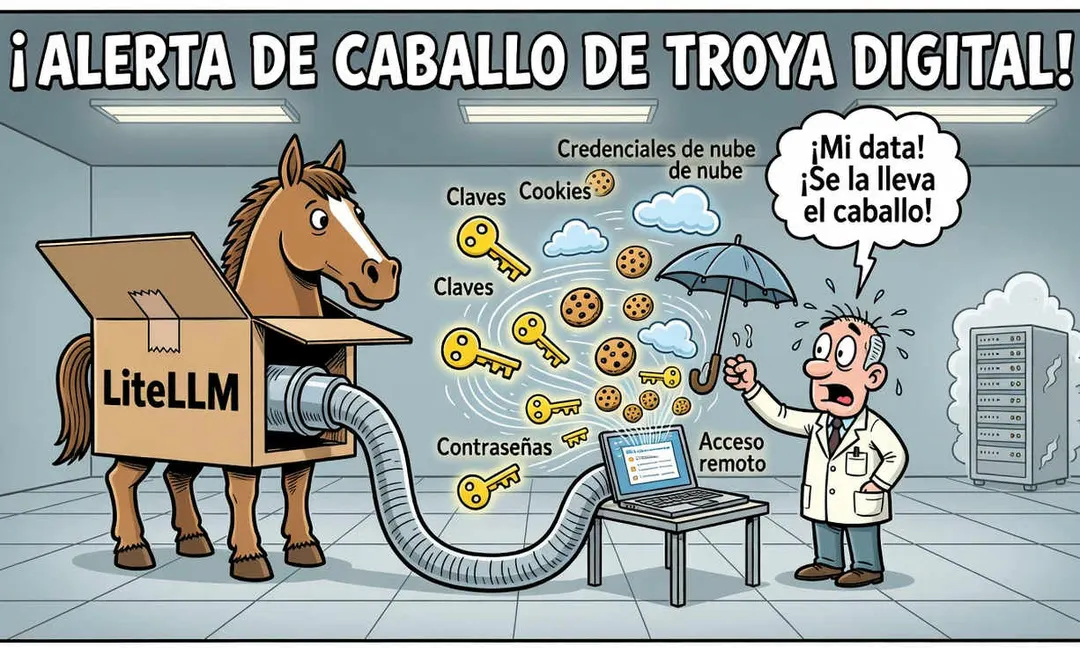
Вредоносная версия LiteLLM 1.107.0 крала облачные ключи и API-токены
- —Пакет 1.107.0 опубликован 21 октября 2026 года и удалён с PyPI, Docker-образы остались заражёнными
- —Стилер из 16 модулей собирал ключи AWS, GCP, Azure и API-ключи OpenAI, Anthropic, Cohere
- —RAT опрашивал сервер атакующих каждый час и позволял удалённо выполнять команды
- —Данные шифровались AES-256-CBC и отправлялись на домен litellm.dev
Почему важно: LiteLLM скачивают около 23 млн раз в неделю, поэтому утёкшие облачные и AI-ключи могут открыть доступ к инфраструктуре множества компаний.
Источник: DiarioBitcoin